

معماری و سیستم های فنی فناوری وام دهی و پرداخت اعتباری (Loan Tech / Lend Tech / BNPL)
بررسی جامع معماری توزیع شده، موتورهای اعتبارسنجی ریسک، قوانین مالی، الگوهای کافکا و CQRS و چالش های امنیتی در پلتفرم های لندتک و BNPL.

محسن شفیعی
۲۴ آبان ۱۴۰۵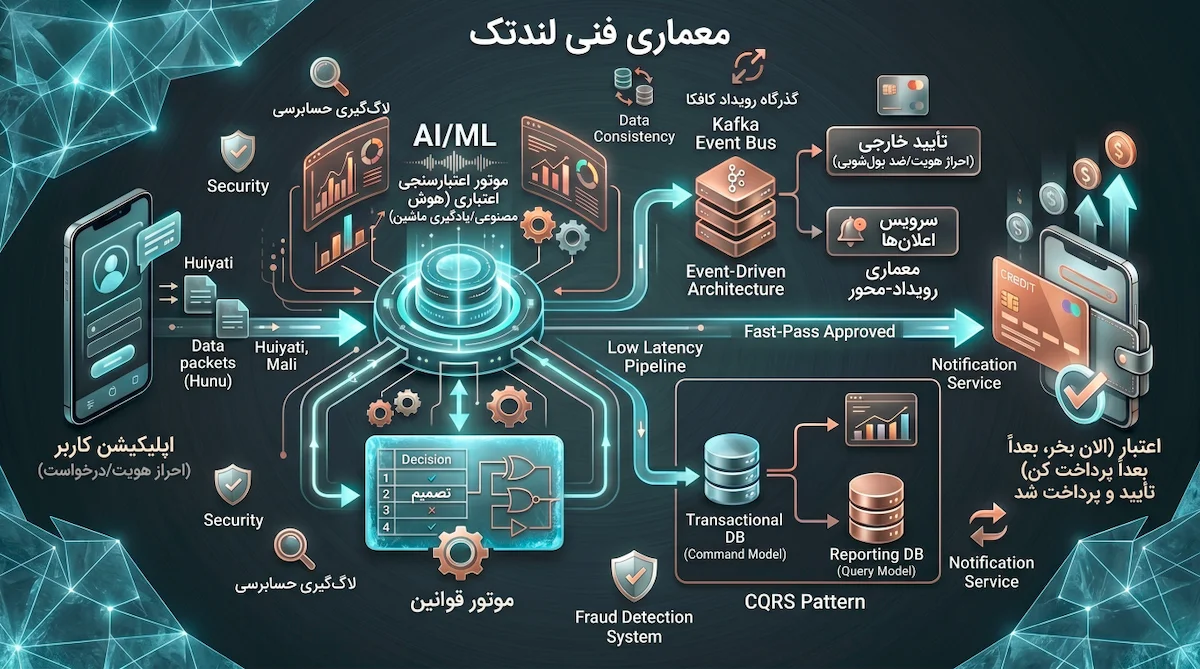
📑 فهرست مطالب مقاله
- بخش اول: ورود به دنیای لندتک و BNPL از دیدگاه معماری سیستم
- بخش دوم: سیستمها و اجزای کلیدی دیزاین – مغز متفکر پلتفرم
- 1. موتور ارزیابی ریسک و رتبهبندی اعتباری (Credit Scoring Engine)
- 2. موتور قوانین مالی (Rule Engine) – خطاناپذیر و صلب
- 3. مدیریت چرخه عمر وام و محاسبات سود و جرایم
- بخش سوم: الگوهای معماری پیشرفته – وقتی ترافیک و پیچیدگی اوج میگیرد
- 1. معماری رویداد-محور (Event-Driven Architecture) با Kafka یا RabbitMQ
- 2. جداسازی بخش عملیات و گزارشگیری با الگوی CQRS
- 3. طراحی پایگاه داده برای تراکنشهای همزمان مالی (Concurrency)
- بخش چهارم: چالشهای حیاتی معمار سیستم – خط مقدم دفاع
- 1. امنیت دادهها و رعایت حریم خصوصی
- 2. لایه APIها برای اتصال به سرویسهای بیرونی (Integration Layer)
- 3. سیستم فنی تشخیص تقلب (Fraud Detection)
- بخش پنجم: جمعبندی فنی و آینده لندتک
خب، بیایید خیلی راحت و بیپرده صحبت کنیم. فرض را بر این میگذاریم که همه میدانیم لندتک چیست: همان پلتفرمی که به زبان ساده، به جای بانکهای سنتیِ کاغذی، با چند کلیک به کاربر اعتبار و وام میدهد. اما در پشت صحنه، یک معمار سیستم چه بلایی باید سر زیرساخت بیاورد تا سیستم هم زمانِ پاسخدهی (Latency) فوقالعاده پایینی داشته باشد، هم در محاسبات مالی خطایی رخ ندهد، هم ریالی از پول کسی گم نشود و از همه مهمتر، راه برای کلاهبرداران کاملاً بسته بماند؟
این مقاله دقیقاً قرار است همان جزئیات دردسرساز و چالشهای عمیق مهندسی را باز کند؛ از موتورهای رتبهبندی اعتباری گرفته تا پیادهسازی کافکا و الگوهای پیچیدهای مثل CQRS. با همان لحن خودمانی دِوِلوپری، اما کاملاً عمیق و فنی. بیایید شیرجه بزنیم به دل داستان.
Loan Tech
بخش اول: ورود به دنیای لندتک و BNPL از دیدگاه معماری سیستم
بیایید قضیه را کاملاً از چشم یک معمار سیستم نگاه کنیم. لندتک در ظاهر یعنی «یک اپلیکیشن شیک که به کاربر وام میدهد»؛ اما در پشت صحنه، ما با یک اکوسیستم توزیعشده (Distributed Ecosystem) و بهشدت حساس سر و کار داریم که باید همزمان برای کاربر «بیدردسر» و برای تیم فنی «مقاوم در برابر هرجومرج» باشد؛ همان چیزی که در مهندسی نرمافزار به آن سیستمهای تابآور و سازگار (Resilient & Consistent Systems) میگوییم.
از دیدگاه معماری، یک پلتفرم وامدهی مدرن سه ویژگی کلیدی و حیاتی دارد که تمام تصمیمات دیزاین ما را تحتالشعاع قرار میدهد:
- واکنشگری در لحظه (Real-time Responsiveness): کاربر امروزی انتظار دارد در کمتر از 3 ثانیه تکلیفش روشن شود و بفهمد چقدر اعتبار دارد. این یعنی کل زنجیره درخواست (از احراز هویت گرفته تا استعلامهای اعتبارسنجی بیرونی) باید نهایتاً در چند صد میلیثانیه پردازش شود. هر ثانیه تأخیر اضافه، یعنی ریزش مستقیم کاربر و شکست بیزینس.
- درستیِ ذرهایِ مالی (Financial Correctness): در سیستمهای مالی، چیزی به نام «تقریباً درست» وجود ندارد؛ تقریباً درست یعنی «کاملاً غلط»! جمع مبالغ، سودهای محاسبهشده، جرایم دیرکرد و مانده حسابها باید تا آخرین ریال دقیق باشند. یک خطای محاسباتیِ 1000 تومانی در یک رکورد ساده، در مقیاس میلیونها تراکنش، به یک فاجعهی حسابرسی (Audit) بزرگ ختم میشود.
- مقیاسپذیری کشسان (Elastic Scalability): ساعت 2 ظهر یکشنبه ترافیک سیستم پایین است، اما شب عید، بلکفرایدی یا زمان حراجهای بزرگ فروشگاهها، ناگهان دهها برابر درخواست وام و پرداخت قسط به سمت سرورها شلیک میشود. معماری سیستم باید بدون نیاز به تغییر کد و صرفاً با زیاد کردن نودها (Scale-out)، زیر این بار سنگین کمر خم نکند.
حالا اگر این سه ویژگی را کنار هم بگذارید، یک پارادوکس فنیِ سخت ظاهر میشود: چطور میتوان هم «در لحظه» تصمیم گرفت، هم «با دقت ذرهبینی» محاسبه کرد و هم «همزمان به هزاران کاربر» سرویس داد؟
اینجا دقیقاً همان جایی است که یک معمار سیستم باید جعبهابزار الگوهای توزیعشدهاش را باز کند: استفاده از معماری Event-Driven برای بالا بردن واکنشگری، الگوی CQRS برای جداسازی بار خفهکنندهی خواندن و نوشتن، و پایگاههای داده تخصصی با لاکهای هوشمند برای تضمین درستی دادهها.
پس ساختار کلی چنین پلتفرمی، نه یک مونولیت (Monolith) سنگین و صلب است و نه صدها مایکروسرویس پراکنده و رها؛ بلکه یک ترکیب حسابشده از خوشههای خدماتی (Service Clusters) است که هرکدام مسئولیت یک لایه از چرخه عمر وام را بر عهده دارند: ثبت درخواست، ارزیابی ریسک، تصویب، پرداخت، پیگیری اقساط و تسویه. این خوشهها از طریق صفهای پیام (Message Queues) با هم گفتگو میکنند و هرکدام به دیتابیسِ ایزولهی خود متصل هستند تا تداخل به حداقل برسد.
در بخشهای بعدی، با جزئیات کامل به سراغ تکتک این اجزا میرویم؛ از موتور رتبهبندی اعتباری که قلب تپنده سیستم است تا لایههای امنیتی و تشخیص تقلب. اما اگر قرار باشد فقط یک نکته را از همین ابتدا به خاطر بسپارید، این است: در لندتک، معماری فقط «تکنولوژی» نیست؛ بلکه «مدیریت ریسک» است که به زبان کد نوشته شده است.
بخش دوم: سیستمها و اجزای کلیدی دیزاین – مغز متفکر پلتفرم
یک پلتفرم وامدهی بدون «موتورهای تصمیمگیر هوشمند»، چیزی نیست جز یک لولهکشیِ ساده و کور برای جابهجایی پول. بیایید سه مؤلفه اصلی را که هر معمار سیستم در حوزه لندتک باید از ته دل و با تمام جزئیات بشناسد، کالبدشکافی کنیم.
1. موتور ارزیابی ریسک و رتبهبندی اعتباری (Credit Scoring Engine)
این بخش، قلب تپنده و سیستم عصب مرکزی پلتفرم است. ورودیهای این موتور معمولاً شامل موارد زیر است:
- دادههای هویتی: کدملی، شماره شبا، اعتبارسنجی شماره تلفن همراه (شاهکار).
- دادههای رفتاری: تاریخچه تراکنشها، الگوی خرید، زمان و نحوه استفاده از اپلیکیشن.
- دادههای خارجی: استعلام مستقیم بدهیها از بانک مرکزی یا شرکتهای ثالت اعتبارسنجی.
چالش اصلی: این موتور باید همزمان دو رفتار متناقض داشته باشد؛ هم باید «ناهمگام (Asynchronous)» باشد (چون استعلام از سازمانهای بیرونی زمانبر است) و هم «همگام (Synchronous)» عمل کند (چون کاربر پشت گوشی منتظر پاسخ آنی است).
راه حل متداول: طراحی سیستم به صورت دو مسیره (Two-Path Architecture). یک مسیر سریع (Fast Path) با مدلهای یادگیری ماشینِ از پیش آموزشدیده (مثل یک مدل XGBoost که خروجیهایش داخل Redis کش شده) که زیر 200 میلیثانیه جواب میدهد. مسیر دوم یا مسیر سنگین (Heavy Path) که برای وامهای بزرگتر فعال میشود، تمام فرآیندهای استعلامی ریز و درشت را به صورت کامل انجام داده و نتیجه را به یک صف پیام (Message Queue) میفرستد. در این سناریو، کاربر در قدم اول یک «حداکثر مبلغ تخمینی» را میبیند و تأیید نهایی کمی بعد برایش صادر میشود.
نکته ظریف معمارانه: پیادهسازی «نسخهبندی مدل (Model Versioning)» در اینجا اجباری است. شما نمیتوانید وسط روز کاری، مدل هوش مصنوعی جدید را بدون قابلیت بازگشت (Rollback) جایگزین قبلی کنید. برای موتور scoring حتماً از الگوی استقرار Blue-Green Deployment استفاده کنید.
2. موتور قوانین مالی (Rule Engine) – خطاناپذیر و صلب
بگذارید کاملاً شفاف بگویم: نوشتن کدهای مستقیم if-else برای پیادهسازی قوانین وام (مثلاً: اگر سن کمتر از 22 سال و درآمد کمتر از 5 میلیون بود، وام نده) یک فاجعه و دِین فنی (Technical Debt) بزرگ است؛ چرا که قوانین مالی هر هفته تغییر میکنند. بانک مرکزی بخشنامه جدید میدهد یا تیم محصول سناریوی جدیدی برای BNPL معرفی میکند. به همین دلیل، ما منطق بیزینس را از لایه کد جدا کرده و از یک Rule Engine مستقل مثل Drools یا یک موتور داخلی بر پایه زبانهای بیان (Expression Language) مثل MVEL یا SpEL استفاده میکنیم.
در این ساختار، قوانین به صورت جدول تصمیم (Decision Table) در پایگاه داده یا یک سرویس مرکزی ذخیره میشوند. هر قانون شامل دو بخش است:
- شرط (Condition): (مثلاً
loanAmount > 5_000_000ANDcreditScore < 650) - اقدام (Action): (مثلاً
REJECTیاREDUCE_AMOUNT_BY_20%)
مهمترین چالش: مدیریت اولویتها و حل تداخل قوانین (Conflict Resolution). اگر دو قانون همزمان فعال شوند و یکی بگوید «تأیید کن» و دیگری بگوید «رد کن» چه میشود؟ راهحل، طراحی یک حلقه تصمیمگیری مبتنی بر وزن (Weighted Conflict Resolution) است. هر قانون یک وزن داینامیک دارد که بر اساس میزان ریسک تعیین میشود و در نهایت قانون با وزن بالاتر برنده است. فراموش نکنید که تمام مسیرِ خطایابی و اجرای قوانین را به طور کامل لاگ (Log) کنید؛ در حسابرسیهای مالی (Audit) روز قیامت به این لاگها نیاز مبرم دارید!
3. مدیریت چرخه عمر وام و محاسبات سود و جرایم (Loan Lifecycle & Calculation Engine)
از ثانیهای که وام «تأیید» میشود تا روزی که «تسویه کامل» رخ دهد، وام حالات مختلفی به خود میگیرد: PENDING_DISBURSEMENT (در انتظار واریز) ← ACTIVE (فعال) ← PARTIALLY_PAID (پرداختشدهی جزئی) ← DELINQUENT (دارای معوقه) ← WRITTEN_OFF (سوختشده). هر تغییر حالتی در این مسیر باید توسط یک ماشین وضعیت (State Machine) رسمی و استاندارد مدیریت شود. ابزارهایی مثل Spring Statemachine یا حتی یک جدول پیادهسازیشده از انتقالها (Transitions) همراه با Lock روی شناسه وام، کار را به درستی جلو میبرند.
اما محاسبه سود و جریمه یک خط قرمز بزرگ دارد: دقت اعشاری (Decimal Precision). هرگز و تحت هیچ شرایطی در کدهای مالی از دیتاتایپهای float یا double استفاده نکنید! پول را یا به صورت BigDecimal با حالت رند کردن مشخص (مثل HALF_UP) نگه دارید، یا کلاً سیستم را بر پایه «کوچکترین واحد پول بدون اعشار» (مثلاً ریال یا تومان ثابت) دیزاین کنید.
برای ساختار محاسباتی، از الگوی Strategy Pattern استفاده کنید تا انواع روشهای محاسبه (Fixed Rate، Declining Balance، Flat Interest) هرکدام در یک کلاس مجزا و ایزوله باشند. جرایم دیرکرد را هم به صورت تابع خطی یا مرکب، اما حتماً با یک سقف داینامیک و پارامتریک تعریف کنید که متناسب با قواعد بانک مرکزی قابل تنظیم باشد.
بخش سوم: الگوهای معماری پیشرفته – وقتی ترافیک و پیچیدگی اوج میگیرد
فاز تست و پروتوتایپ که رد شد و تعداد کاربران فعال سیستم به چندصد هزار نفر رسید، معماری ساده و سنتیِ «درخواست-پاسخ (Request-Response)» کمر سیستم را خم میکند. اینجاست که باید وارد سرزمین الگوهای توزیعشده (Distributed Systems) شویم.
1. معماری رویداد-محور (Event-Driven Architecture) با Kafka یا RabbitMQ
چرا سیستم لندتک به رویدادها (Events) نیاز دارد؟ چون وقتی یک وام تایید میشود یا قسطی پرداخت میشود، چندین عملیات موازی و مستقل باید بلافاصله زنجیروار آغاز شوند (بروزرسانی داشبورد، استعلام مجدد، ارسال پیامک، بروزرسانی امتیاز اعتباری و غیره).
انتخاب ابزار مناسب:
- RabbitMQ: برای زمانی که به ترتیب دقیق پیامها (Ordering) در صفهای مشخص با مصرفکنندههای محدود نیاز دارید و قابلیت Dead Letter Queue برای مدیریت خطاها برایتان حیاتی است (مثل پردازش رویدادِ داخلیِ
LoanApprovedEvent). - Kafka: برای مواقعی که با حجم ترافیک و ریتِ شلیکِ رویدادِ فوقالعاده بالا (هزاران اکشن در ثانیه) موازی هستید و قابلیت «بازپخش (Replay)» پیامها را برای مانیتورینگ و بازسازی دیتابیس میخواهید. کافکا برای جریانسازی کل تغییرات سیستم (Event Sourcing) بیرقیب است.
نحوه دیزاین: هر پرونده وام را یک Aggregate Root در نظر بگیرید. هر تغییری روی آن، یک Event به سمت کافکا شلیک میکند. مصرفکنندگان (Consumers) مختلف بدون اینکه به میکروسرویس اصلی وام وابستگی داشته باشند، این رویدادها را گوش میدهند و کار خودشان را میکنند. مزیت بزرگ؟ اگر سرویس اعلانها موقتاً قطع شود، بعد از بالا آمدن، پیامها را از آخرین Offset کافکا میخواند و هیچ چیزی گم نمیشود.
2. جداسازی بخش عملیات و گزارشگیری با الگوی CQRS
در سیستمهای وامدهی، ما با دو نوع رفتار بار ترافیکی کاملاً متفاوت روی دیتابیس روبرو هستیم:
- دستورات (Commands): ایجاد وام، کسر وجه، ثبت قسط. این بخش نیاز شدید به تراکنشهای ACID و Lock روی دادهها دارد.
- پرسوجوها (Queries): نمایش تاریخچه اقساط به کاربر، گزارشگیری مطالبات برای مدیران و... در این بخش دهها جدول باید با هم Join شوند.
اگر هر دو کار را روی یک دیتابیس انجام دهید، بخش پرسوجوها قفلهای سنگینی روی ردیفها ایجاد کرده و پرفورمنس بخش عملیات حساس مالی را کاملاً زمین میزند.
راه حل: جداسازی کامل مسیر Write و Read با الگوی CQRS. سمت عملیات (Command) از یک دیتابیس رابطهای اصیل مثل PostgreSQL (با سطح ایزولاسیون REPEATABLE READ) استفاده میکند. با هر عملیات، یک رویداد به کافکا میرود. در سمت دیگر، یک ماژول Projector رویدادها را مصرف کرده و یک دیتابیسِ بهینهشده برای خواندن (Read-Optimized) مثل Elasticsearch (برای جستجوی سریع) یا ClickHouse (برای گزارشهای تحلیلی) را آپدیت میکند. حالا میتوانید ده ها نود برای Scaling بخش Query اضافه کنید، بدون اینکه یک هیت به هسته تراکنشی دیتابیس اصلی وارد شود.
3. طراحی پایگاه داده برای تراکنشهای همزمان مالی (Concurrency)
مهمترین خط قرمز یک معمار سیستم مالی، جلوگیری از خطاهای همزمانی مثل فانتوم رید (Phantom Read) و خرج کردن مضاعف (Double Spending) است. فرض کنید کاربر دو بار پشت سر هم دکمه پرداخت آخرین قسط را لمس میکند و دو درخواست همزمان به سرور میرسد. اگر مکانیزم درستی نداشته باشید، هر دو درخواست تایید شده، دو بار از کیف پول کسر میشود و وضعیت وام به هم میریزد.
راهکارهای قفل گذاری:
- Pessimistic Locking: استفاده از دستور
SELECT FOR UPDATEروی رکورد وام و اقساط در زمان پرداخت. این کار دیتابیس را مجبور میکند تا پایان تراکنش اول، به هیچ درخواست دیگری اجازه دسترسی به آن ردیف را ندهد. - Optimistic Locking: برای محیطهای با ترافیک بسیار بالا که نمیخواهیم دیتابیس را قفل نگه داریم، استفاده از نسخهبندی ردیفها (ستون
version) بهترین کار است. در زمان آپدیت شرط میگذاریم کهversion = old_versionباشد. اگر ردیف توسط درخواست همزمانِ دیگری تغییر کرده باشد، این آپدیت شکست میخورد و ما بلافاصله با رویکرد Fail-Fast درخواست دوم را رد میکنیم.
نکته حیاتی: تا جای ممکن از تراکنشهای توزیعشده (Distributed Transactions / 2PC) فرار کنید! فرآیند پرداخت قسط شامل دو گام است: کم کردن از کیف پول و کم کردن از بدهی وام. این کار را به جای کلاستر کردن تراکنشها، با الگوی Saga Pattern انجام دهید. یک اورکستراتور (مثل یک ماشین وضعیت) گام اول را برمیدارد؛ اگر موفق بود گام دوم را صدا میزند و اگر گام دوم خطا خورد، یک تراکنش جبرانکننده (Compensating Transaction) برای برگشت زدن پول به کیف پول اجرا میکند.
بخش چهارم: چالشهای حیاتی معمار سیستم – خط مقدم دفاع
1. امنیت دادهها و رعایت حریم خصوصی
در لندتک شما با حساسترین دادههای کاربران سر و کار دارید. الزامات حداقلی شما اینها هستند:
- رمزنگاری در حالت سکون (Encryption at Rest): استفاده از پروتکل AES-256 برای دادههای ذخیرهشده در دیتابیس.
- رمزنگاری در حالت انتقال (Encryption in Transit): اجباری کردن TLS 1.3 برای تمام ارتباطات داخلیِ میکروسرویسها و ارتباطات بیرونی.
- استفاده از Tokenization: به جای ذخیره و جابهجایی مستقیم دادههای حساسی مثل شماره شبا یا شماره کارت، در اولین ارتباط آنها را تبدیل به یک توکن امن و یکتا کنید و در بقیه فرآیندها فقط از آن توکن استفاده کنید.
2. لایه APIها برای اتصال به سرویسهای بیرونی (Integration Layer)
سیستم شما جزیرهای نیست و باید به کلاسترها و وبسرویسهای خارجی متصل شود:
- سرویسهای احراز هویت و نظارتی (KYC/AML): این سرویسها معمولاً دولتی یا بانکی هستند و نرخ محدودیت درخواست (Rate Limiting) دارند و قطعی آنها بالاست. برای بالا بردن تابآوری سیستم، حتماً روی این ترافیکها الگوی Circuit Breaker (مثلاً با Resilience4j) را پیاده کنید تا در صورت خرابی 50 درصدیِ سرویس بیرونی، مدار باز شود و کل سیستم شما به خاطر قفل شدن تردها (Threads) کرش نکند.
- بانکها و پرداختیارها: پروتکلهای بانکی هماهنگ نیستند؛ یکی SOAP XML است و دیگری REST با امضای نامتقارن سفارشی. حتماً یک لایه آداپتور (Adapter Pattern) بسازید تا جزئیات کثیف این کامپوننتها درون خودشان دفن شود و به بدنه اصلی سیستم سرایت نکند. ضمناً ارسال هدر Idempotency Key در درخواستهای پرداخت به بانک حیاتی است تا اگر به خاطر قطع شدن شبکه، یک درخواست را دوباره ارسال کردید، بانک پول مضاعف کسر نکند.
3. سیستم فنی تشخیص تقلب (Fraud Detection)
کلاهبرداران لندتک را دوست دارند! شما به یک سیستم پردازش جریانی (Stream Processing) نیاز دارید که در لحظه الگوهای مشکوک را شکار کند؛ چیزهایی مثل:
- آیا از یک آیپی (IP) خاص، تعداد درخواست وام غیرعادی در یک ساعت ثبت میشود؟
- آیا یک شماره شبا یا شماره حساب مشترک دارد برای چندین پروفایل مختلف استفاده میشود؟
- آیا الگوی پرداختها نشاندهنده رفتار "اتصال سریع برای ارتقای رتبه اعتباری و سپس گرفتن وام کلان و فرار" است؟
پیادهسازی این بخش معمولاً ترکیبی است از Redis برای شمارندهها و برچسبهای سریع زمان واقعی، و ابزارهایی مثل Apache Flink یا Kafka Streams برای تحلیل الگوهای پیچیده در پنجرههای زمانی (Time Windows). درخواستها قبل از رسیدن به موتور اصلی Scoring، باید این فیلتر تقلب را رد کنند.
بخش پنجم: جمعبندی فنی و آینده لندتک
طراحی و مهندسی یک پلتفرم لندتک حرفهای، یعنی مدیریت و بالانس دائمیِ یک دوگانگی: سرعت در برابر دقت، و همزمانی در برابر سازگاری دادهها. ما با هم دیدیم که چطور موتورهای تصمیمگیری مسیر را باز میکنند، چطور CQRS و معماریهای رویداد-محور مقیاسپذیری زیرساخت را تضمین میکنند و چطور با ابزارهایی مثل Idempotency و Fraud Detection جلو فاجعههای مالی گرفته میشود.
آینده این صنعت به سمت لندتک نهفته (Embedded Lending) و اعتبار به عنوان سرویس (Credit-as-a-Service) حرکت میکند. معماریهای مدرن به این سمت میروند:
- استفاده از OpenTelemetry برای مانیتورینگ و مشاهدهپذیری (Observability) کامل خط لوله تصمیمگیریها.
- مهاجرت به سمت پردازش لبه (Edge Computing) برای اعتبارسنجی اولیه و فوقسریع روی دستگاه خود کاربر.
- به کارگیری مدلهای یادگیری فدرال (Federated Learning) که بدون نیاز به جابهجایی و به خطر انداختن دادههای حساس کاربر، مدلهای هوش مصنوعی را آموزش میدهند.
و اما حرف آخر به عنوان یک معمار سیستم: در دنیای فینتک و لندتک، قویترین سیستم، سیستمی نیست که پیچیدهترین الگوها یا بیشترین ویژگیها را دارد؛ بلکه سیستمی است که وقتی همه چیز به هم میریزد (بانک قطع میشود، دیتابیس زیر ترافیک سنگین کلاستر میافتد و شبکه قطع و وصل میشود)، باز هم دقیقاً میداند پول کی به کی است! بقیه داستان، طراحی تمیز، لاگهای ساختاریافته و حفظ آرامش است. موفق باشید!